
风控工具 Fraud Detection
了解并善用我们的 Fraud Detection 解决方案来管控您所受理的各类付款,并降低欺诈风险。
信息如果您是管理员或管理员所有者,则可以添加、编辑和删除规则。
风险策略
在付款周期中“事前认证”和“事后认证”这两个阶段,您可以使用我们的解决方案来决定如何处理交易。交易在达到最终结果之前所经历的过程,称为路由。
每个路由阶段也有自己的路由。路由包含多个数据点,交易会经过这些数据点。这些数据点可以是规则、结果或拒绝列表。
实时策略
Live strategy 下的决策组影响着您的实时交易。您只能查看,而不能直接编辑和影响实时交易。
测试策略
您可以在 Test strategy 部分,安全地测试决策点的变更。您可以看到这些变更的假设结果,这对您的实时交易没有影响。
如果对测试结果满意,您可以选择 Replace live strategy 来影响实时交易。此操作不可撤销。
规则
规则是风险策略的基石。它们由 Checkout.com 设置,并采用表达式的形式。
注意某些规则属性仅限专业版才能访问。
当交易与规则进行比较时,会返回 true 或 false 的结果。由此决定这笔交易的路由方式和最终结果,例如拒绝,或者是否需要额外的 3D Secure (3DS)。每个 true 和 false选项称为一个分支。
规则示例:
- 交易交易数据中的信息的信息,例如 “交易金额高于 100 美元”。
- 额外的验证信息,例如 “账单地址有效”。
- 从交易历史中获取的统计数据,例如 “此卡在过去 1 小时内使用超过 3 次”。
信息您可以在数据后台检视一笔付款,查看它是如何通过 Fraud Detection 规则的检验。选择这笔付款查看详细信息,然后在付款时间轴视图中选择 View full assessment。
规则类别
设置规则时,可以使用以下风险管理类别:

管理规则组
规则组由一组按不同结果进行分组的单个规则所组成。在事前认证阶段,有拒绝规则组和 3DS 规则组。在事后认证阶段,有撤销规则组和旗标规则组。
例如,如果一笔交易的拒绝规则组中的任何规则返回 true,则该交易将被拒绝。
要为一个组添加规则,请在该组的下方选择 Add rule。要删除规则,请选择规则卡片上角的三个点,然后选择 Remove rule。

基本速率规则
Transaction count 检查一段时间内单个属性的出现次数。例如,24 小时内对一个账单地址的尝试请求次数超过 10 次,将会触发 velocity (billing_address, 24h, attempted) > 10。
高级速率规则
仅限专业版
- Cumulative spend USD 检查一段时间内单个属性花费的总金额(以美元计)。例如, 24 小时内一个卡号的尝试付款金额超过 1,000 美元,将会触发
spend_usd (card_number, 24h, attempted) > 1000。 - Relative 检查一个属性相对于另一个属性的出现次数。例如,30 天内一名持卡人的电子邮件地址数量超过 10 个,将会触发
relative_velocity (email_per_cardholder_name, 30d, attempted) > 10。
信息要进一步了解 Fraud Detection 和 Fraud Detection 专业版提供的不同功能,请参阅付款欺诈检测。
自定义规则
(仅限专业版)
自定义规则功能允许您将各种条件组合起来,创建特定的触发器,从而更好地针对欺诈模式。选择 Create new rule,然后从预定义的属性、运算符和函数以及速率(频率)列表中进行选择。通过这些组件,您可以为您的风险策略创建特定的欺诈规则。
自定义规则示例:
- 元数据,例如 “产品代码为 14569”。
- 同一用户在 1 小时内尝试用三张不同的卡付款。
- 同一用户在 24 小时内收到超过三次资金不足的拒绝。
- IP 地址包含 “98.195”,且电子邮件域名为 gmail.com 或 hotmail.com。
列表
列表是可在规则中引用的自定义值集。默认情况下,您可以访问高风险国家的列表,这些国家在已验证信息规则中引用。例如,付款 IP 所在的国家在高风险国家列表中。
要添加列表条目,请访问 Lists 选项卡,然后选择 Add entry。您可以在此输入新值。
信任列表
您可以在信任列表中添加条目,使符合列明属性的交易可以绕过风险策略中的任何规则。
注意由于 Checkout.com 的全球政策,您在信任列表中添加的条目有可能被拒绝。
您可以在信任列表中添加以下类型的条目:
- 电子邮件地址
- 电子邮件域
- 付款 IP
自定义列表
(仅限专业版)
根据您的风险策略创建自定义列表。
查看可以用来创建规则的所有属性:
- 进入 Rules 页面。
- 选择 Create a rule。
- 转到 Properties 部分。
拒绝列表与拒绝规则
拒绝规则是决定结果的公式,而拒绝列表则列明了不被允许的特定属性。
例如,amount > 1000 and card_country = Italy 就是一个拒绝规则。拒绝列表中的属性可以是特定的卡号或者 IP 地址。
如果一笔根据您的策略进行路由的交易,与拒绝列表中的某个项目相匹配,该交易将立即被拒绝。您可以为以下六个字段创建拒绝列表:
- 卡号 - 长度为 16 位的号码。
- BIN - 卡号的前六到八位数字,用于识别该卡的发卡行。
- 电子邮件地址 - 客户的完整电子邮件地址。
- 电话号码 - 客户的电话号码。
- 付款 IP - 客户的 IP 地址。
- 电子邮件域 - 客户电子邮件的域,即@符号后面的部分。
添加到拒绝列表
您可以通过两种方式添加到拒绝列表:
- 从数据后台的 Payment details 视图中选择一笔交易,然后使用 Decline list 按钮。
- 从欺诈解决方案的 Decline list 选项卡中添加到拒绝列表。
信息要将卡号添加到拒绝列表,您只能通过数据后台来操作。
结果
结果决定了交易将被如何处理。下表列出了每个交易风险等级的推荐结果。我们按照事前认证和事后认证的路由类型来区分这些结果。请参阅付款周期中每个步骤的完整说明。
事前认证
3DS 交易须完成责任转移。当欺诈拒付(盗用卡或伪造卡)的责任从您转移到发卡行时,就会发生责任转移。参照 Liability shift 列,确定其适用于哪些结果。

3DS 检查意味着客户必须证明自己的身份,例如使用一次性通行码加以证明。这将减少欺诈行为,但也可能影响转化率。
事后认证
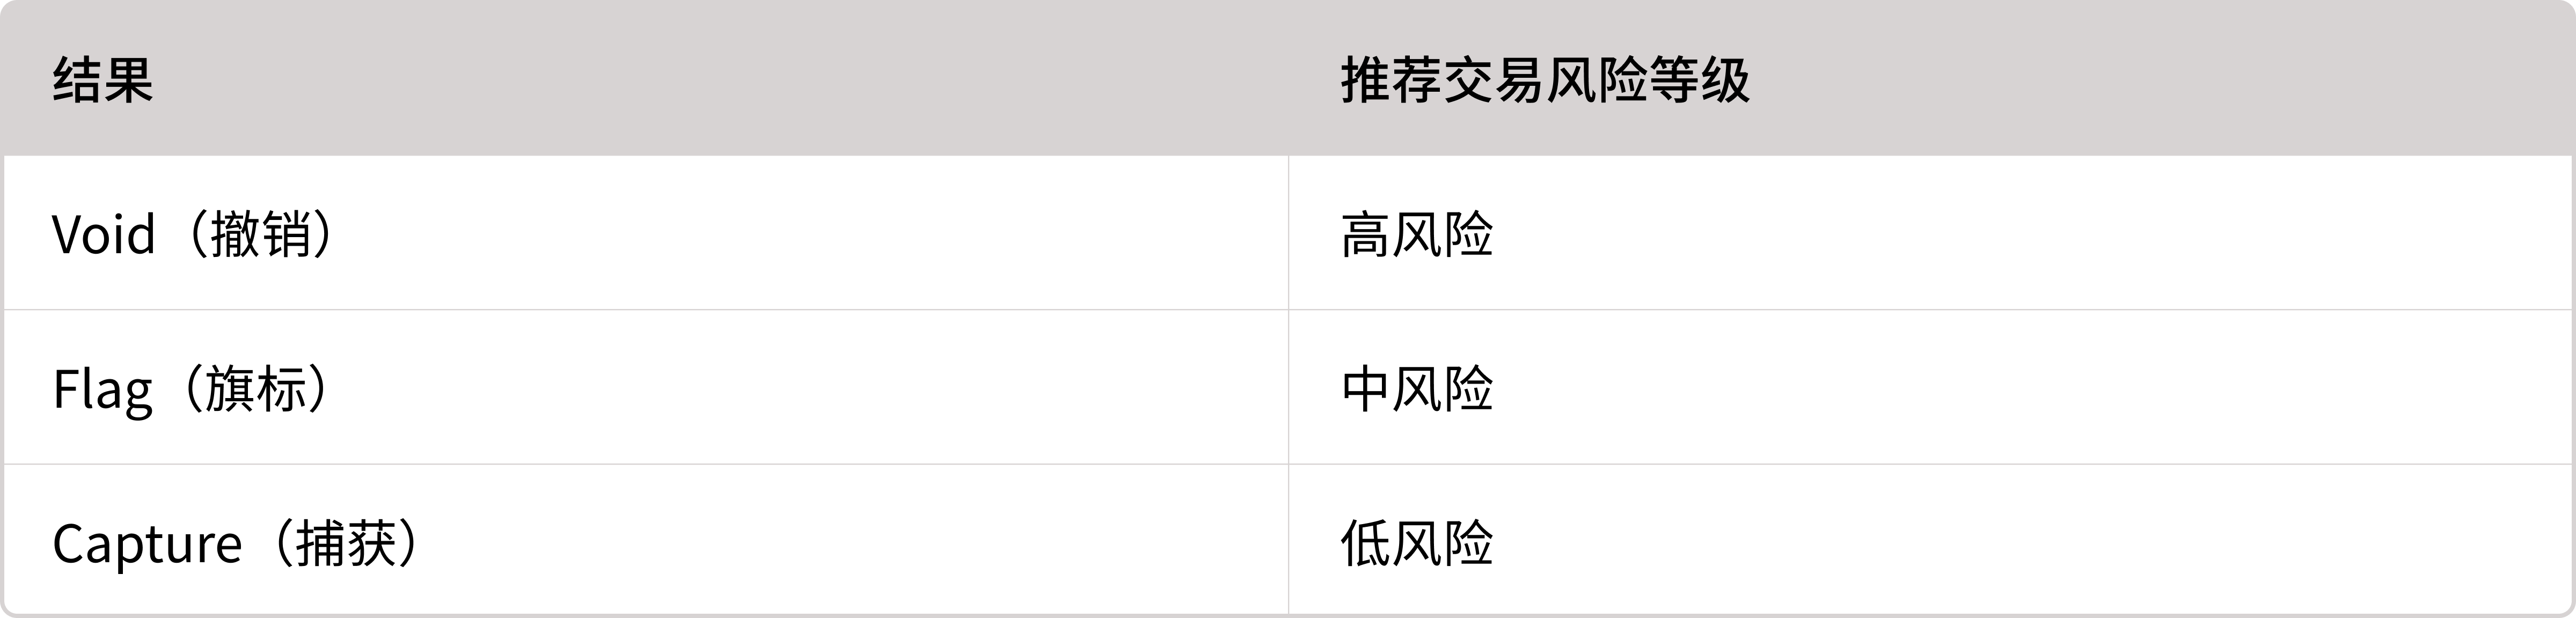
风险配置文件
(仅限专业版)
风险配置文件是一套规则,用来进行基于评分的决策。它由两部分组成:评分规则和决定阈值。
评分规则
每条规则的分数为 0 到 100 之间,0 表示低风险,100 表示最高风险。交易与风险配置文件中的每条规则进行比较,如果交易符合规则的条件,将获得相应的点数。
分数可为正数,也可为负数。一笔交易的最终风险得分就是符合条件的所有规则的总和。
您可以选择任意数量的规则进行评估。规则的前后顺序并不重要,因为交易将对照每条规则进行评估。
交易风险分数必须是 0 到 100 之间的数字。如果总分小于 0,则交易风险分数为 0。如果总分大于 100,则交易风险分数为 100。
决策阈值
在为每条规则指定分数后,您就可以决定交易的结果。可供选择的结果集取决于风险配置文件是在事前认证阶段,还是在事后认证阶段应用的。
一旦确定结果,您就可以定义相应的风险分数段。例如,您可以决定Decline(拒绝)所有风险分数高于 90 的交易,并Force challenge(强制挑战)所有风险分数在 70 至 90 之间的交易。
机器学习阈值
我们的欺诈和风险解决方案利用机器学习给交易评分,分数范围从 0 到 100。得分越接近 100,欺诈的可能性就越大。
我们的机器学习模型是在 Checkout.com 网络的每一笔交易基础上训练而成。如果您想在自己的风险策略中使用该模型,请将Checkout Risk - Scoring Rule Threshold(Checkout 风险 - 评分规则阈值)规则添加到您的一个列表中。
我们的机器学习阈值为 70,因此如果交易评分达到 70 或以上,该规则将返回true。选择这个阈值后,只有非常高风险的付款才会触发该阈值。
信息您发送给我们的数据越多,机器学习算法就越准确。为了充分利用这一规则,您应发送 IP 地址数据、账单或发货地址数据、银行卡数据和客户电子邮件地址。
自定义机器学习阈值
(仅限专业版)
为机器学习规则设置自定义阈值。要将交易定向到不同的结果,您可以将分数自动应用于每笔交易。这与风险配置文件类似。若要使用,请在规则选取器中选择Checkout CC Model组件。
故障排除
下面,我们将介绍在设置 Fraud Detection 集成时可能遇到的一些常见错误的解决办法。
Null 值
小心设置可能会导致 NULL 值的规则。例如,您设置的规则是 :billing_address_country: = :shipping_address_country:,但是您的付款请求中没有提供任何地址,那么比较的值就是 NULL = NULL,等于 true。反之,如果您只提供其中一个地址,此规则将等于 false。
运算符 EXISTS 和 IS_MISSING 可评估一个值是否为 NULL。只有未提供指定信息的值才会被视为 NULL。
空值和空格是不同的。因此,当比较具有不同空格的两个值时,即使文本相同,它们也会被视为不同的值。
大小写敏感性
大小写敏感性规则取决于执行的比较类型。
属性与属性之间的比较不区分大小写。例如:
:shipping_address_line1: = :billing_address_line1::billing_address_city: = 'london' -:currency: IN [“EUR“, “gbp“, “UsD”]
属性与自定义列表的比较区分大小写。例如:
$product_code IN @high_risk_product_list
在区分大小写的比较中,货币和国家属性应使用大写代码。
元数据
当您执行支付请求时,您可以在metadata 对象中提供自定义 string、number或 boolean字段。例如:
1{
2  "metadata": {
3    "my_key": 42
4  }
5}您可以引用这些metadata段来创建风险策略的高级规则。例如,传递您的欺诈评分或账龄规则。
要在规则中引用元数据字段,请给关键字加上前缀$。例如,在上一个支付请求示例中,以下规则的评估结果为 true:
1$my_key in ['1', '42', '3']您可以将元数据作为参数,传递给任何接收字符串、数字或布尔值的函数。例如,评估元数据属性的布尔值:
1not($my_boolean)您还可以在计算中使用元数据值:
1convert_from_usd($tip_amount, gbp) >= $suspicious_tip_amount在与您的元数据进行比较时,请注意以下行为:
- 元数据键和值不区分大小写。例如,一个给定的元数据键/值对为
"CouponCode": "NEW12",而$couponcode="NEW12"和$couponcode="New12"的评估结果都是true - 如果使用
=、!=、in或contains运算符来比较number或boolean与string,则number或boolean将被强制转换为string - 如果使用
>、<、>=或<=运算符来比较number与非数字值,则该比较的评估结果总是false
仅用于事后认证的属性
:avs_code:属性只能在付款周期的事后认证阶段使用,因为地址验证服务(AVS)检查只能由发卡行提供。:avs_code:属性会检查所提供的账单地址是否与发卡行存档的地址一致。