
3D Secure
使用 3D Secure 来验证客户付款,以减少欺诈并满足监管要求。
信息我们目前支持 3D Secure 协议的 2.2.0 及以下版本。
什么是 3D Secure?
根据所属品牌的不同,3D Secure (3DS) 有着不同的名称:Visa Secure、Mastercard Identity Check、American Express SafeKey 和 Diners Club ProtectBuy。
它要求客户在付款时配合发卡行完成额外的身份校验步骤。通常,客户被引导前往客户银行的网站,在网站上输入密码,或者发送到其手机上的验证码来验证付款。
3DS 使用更广泛的数据和生物识别验证,实现“无摩擦身份校验”,让您和您的客户都能享受更顺畅、更安全的付款流程。
如果您在欧洲开展业务,这是您遵守新颁布的强客户身份校验(SCA)要求的最佳方式。这些要求是修订后的《支付服务指令》(PSD2)引入的。
3D Secure 的工作原理
使用 3DS,您可以将身份校验过程嵌入到结账流程中,从而提供更好的用户体验。
每当客户进行支付时,3DS 允许商户和包括我们在内的支付服务商向持卡人的银行发送 100 多个数据元素(如客户的送货地址、设备 ID 和付款历史记录)来评估其风险等级。所有这些都是在您的网络或移动结账流程内部进行的。
根据这些数据,客户的银行将选择立即验证付款(无摩擦流程),或者在验证付款前要求提供更多信息(挑战流程)。
无摩擦流程
如果银行认为数据足够(即银行相信是持卡人本人进行支付),该付款即符合无摩擦校验条件,并且在不影响客户体验的情况下成功完成。
挑战流程
如果银行认为需要更多证据,则按照挑战流程进行验证,并提示客户提供更多信息以验证其付款。
信息如果 3DS 身份校验成功(无论是按照无摩擦流程还是挑战流程),支付的责任将转移到银行,从而保护您免受欺诈交易的损失。但是,如果支付过程中申请了3DS豁免,那么责任仍由商户承担。
什么是责任转移?它是何时发生的?
这是指与欺诈相关的拒付(例如,您的客户否认进行购买,怀疑有人窃取了他们的银行卡信息)责任从您转移到发卡行的情况。
一般规则是,当付款成功通过 3DS 身份校验后,责任就会发生转移。
具体来说:
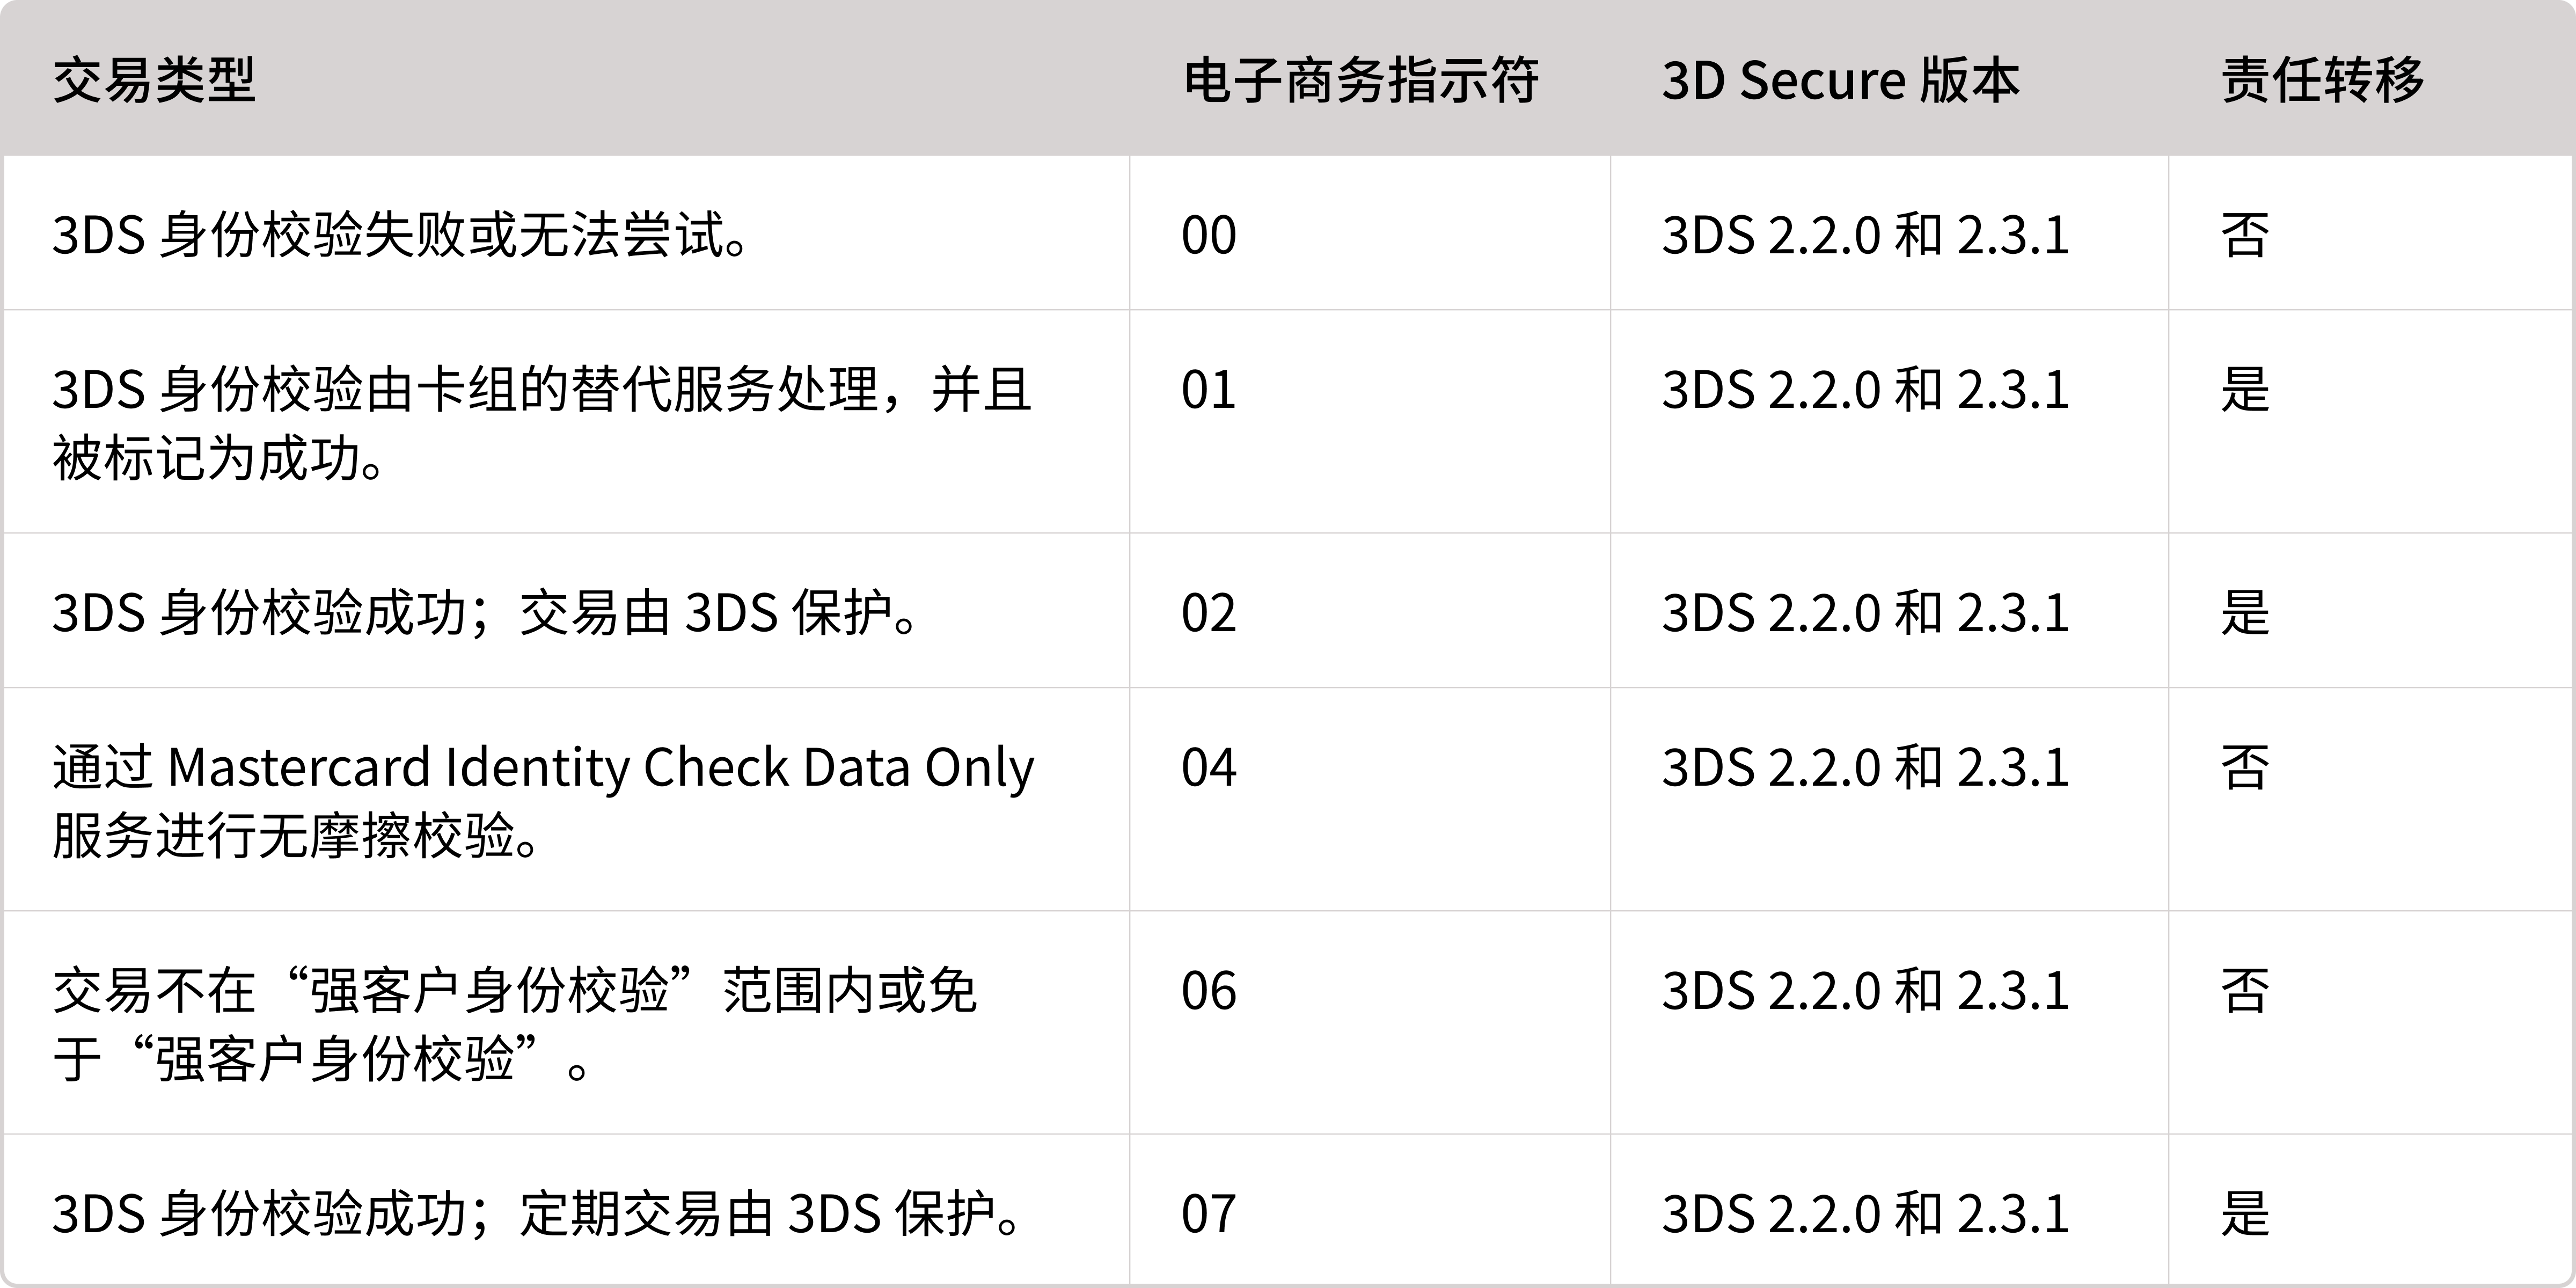
- 如果该卡已注册 3DS 并验证成功,责任就会从您转移到发卡行,您可以授权支付 - 参见电子商务指示符(ECI)值 05 / 02
- 如果该卡支持 3DS,但由于技术原因(如网络错误或客户在验证过程中关闭了窗口)无法尝试验证,那么责任仍由您承担,但您可以决定是否授权交易 – 参见ECI 07 (non-Mastercard) / 00
- 如果由于持卡人未通过挑战而导致验证失败,那么责任仍由您承担,且您不应继续处理该付款 - 参见ECI 07 (non-Mastercard) / 00
- Mastercard 还有一些特定于 3DS 2.2.0 和 2.3.1 的规则 - 参见Mastercard ECIs 04、06 及 07。
Visa、American Express 和 JCB 的责任转移规则
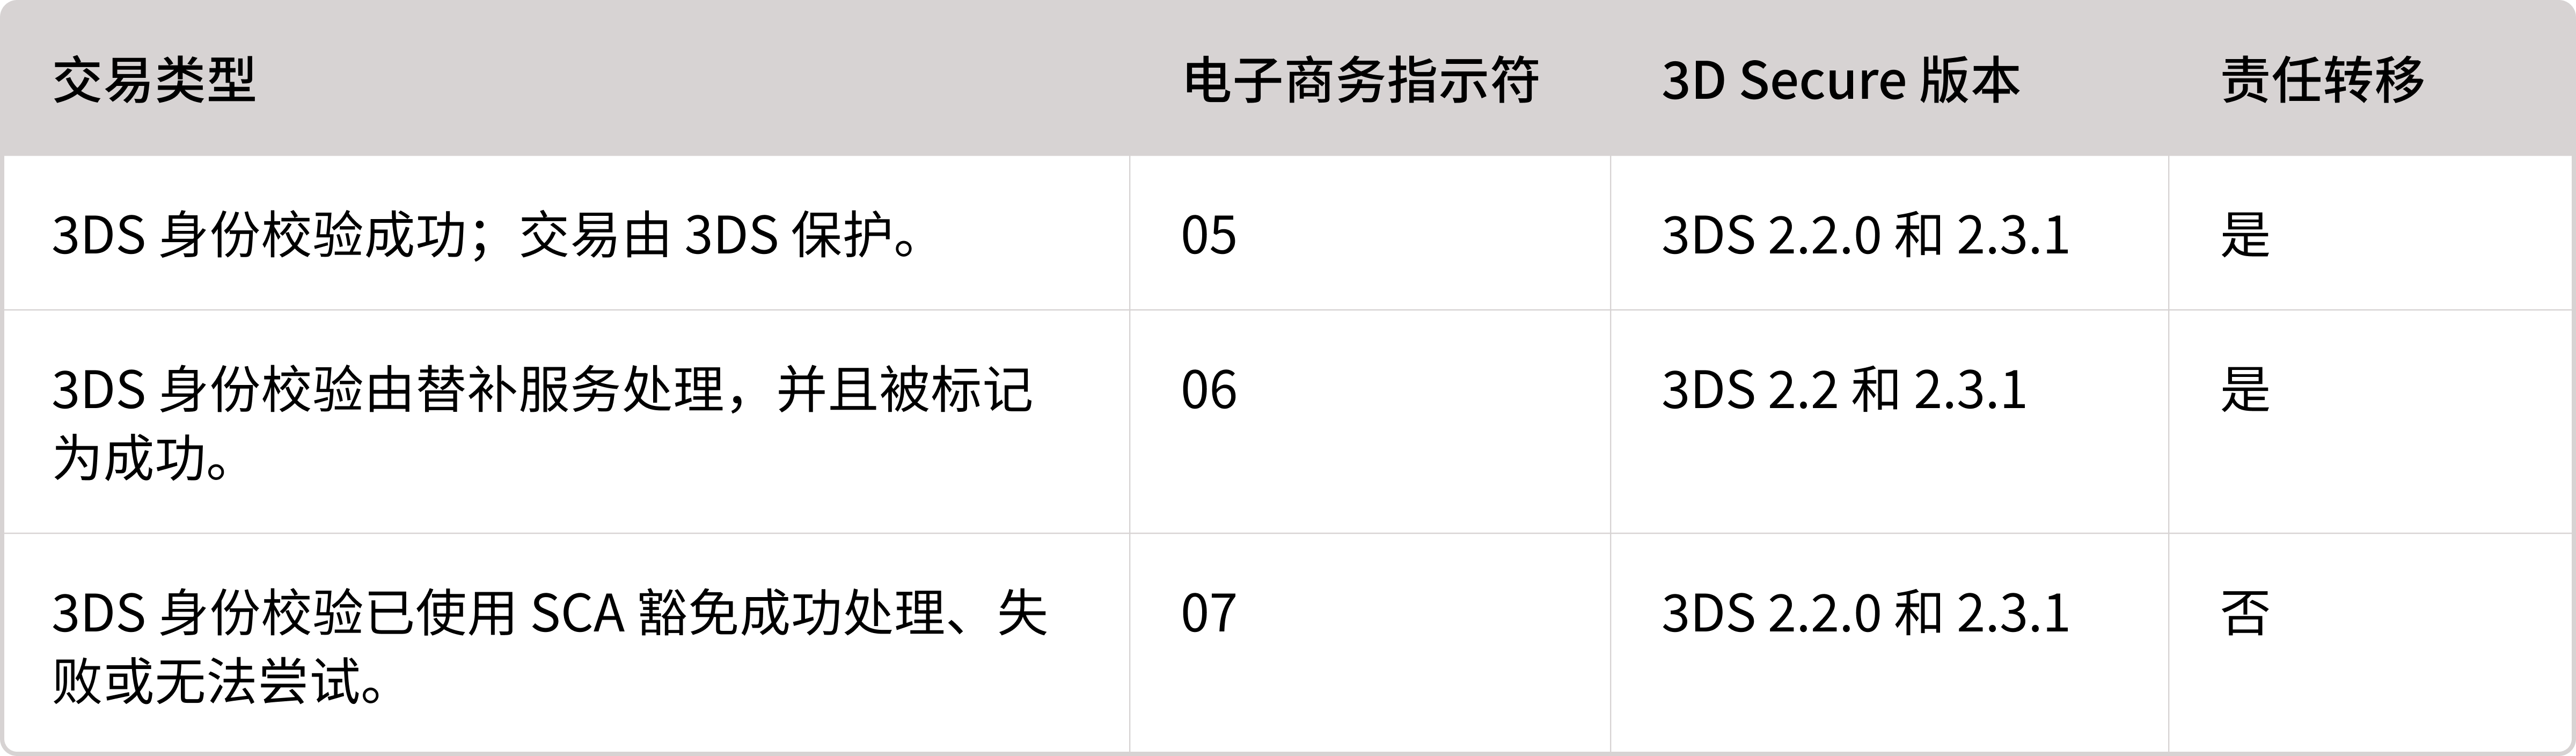
Mastercard 责任转移规则
Google Pay 责任转移
符合以下条件的 Google Pay 交易可以实现责任转移:
- 发卡行位于亚太、CEMEA、欧洲或 LAC 地区
- 授权请求中包含了加密令牌身份校验验证值(TAVV)
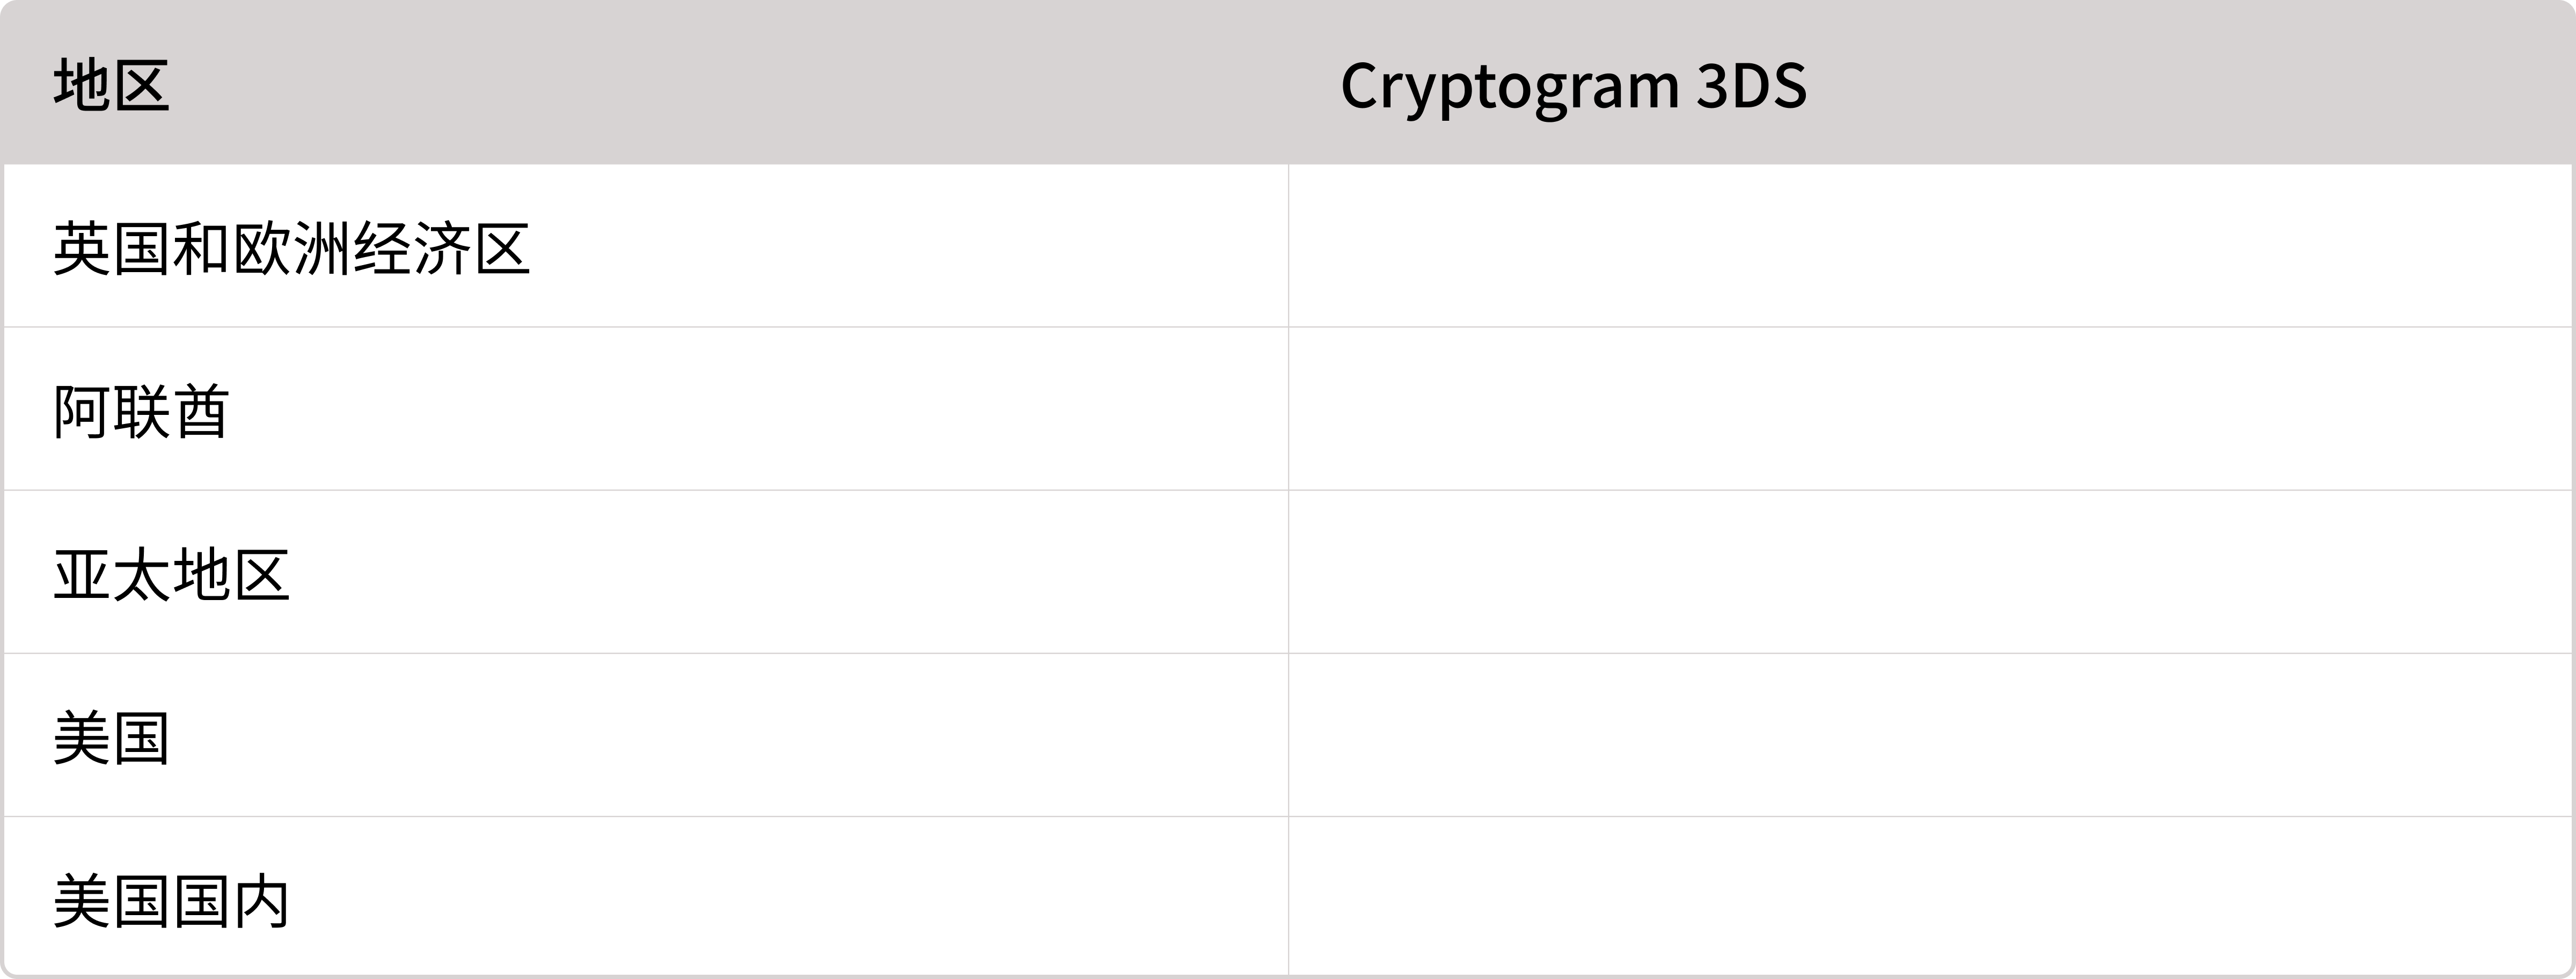
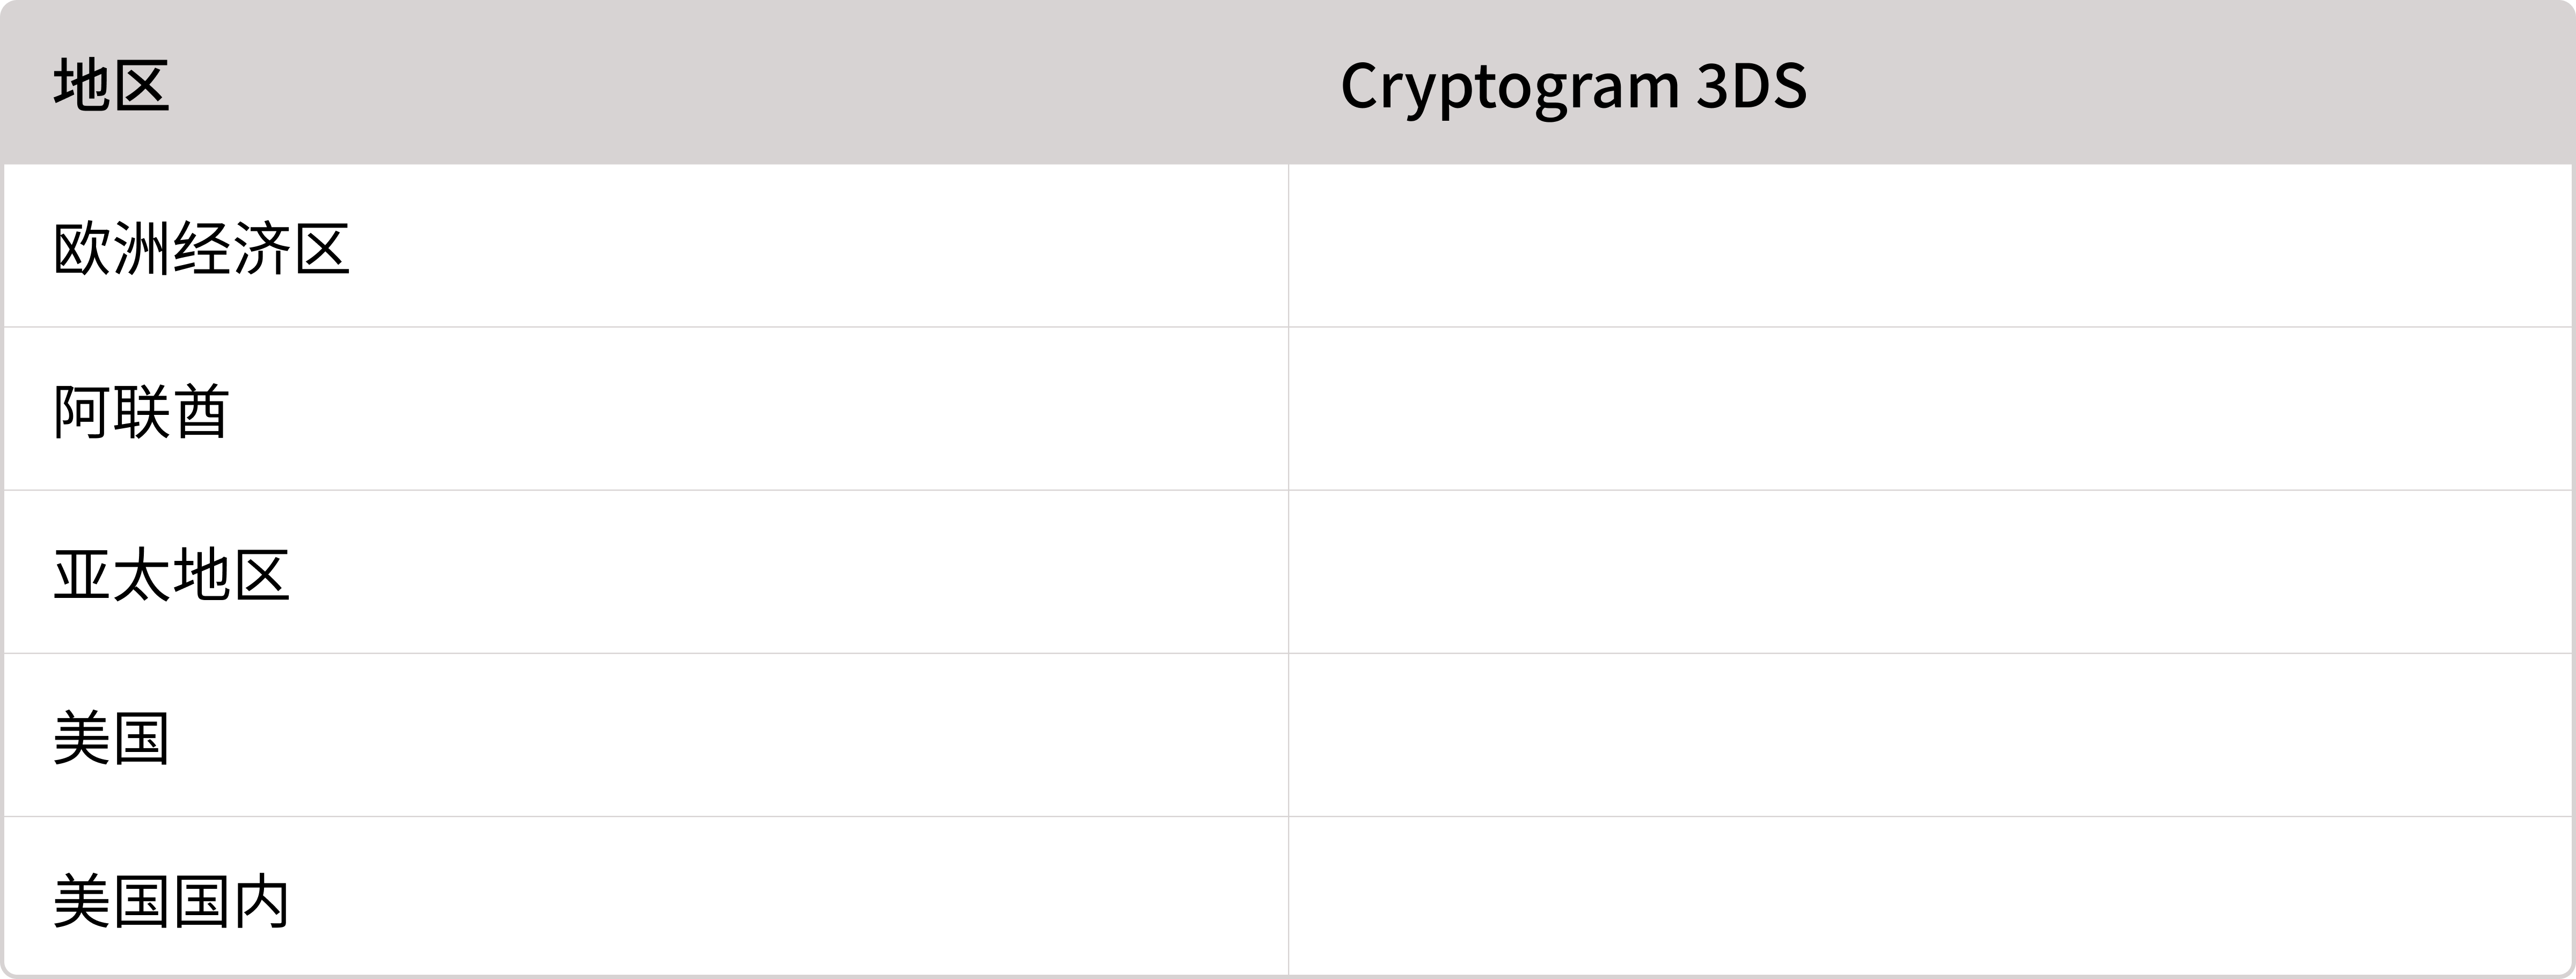
Visa 和 Mastercard 对 Google Pay 责任转移各有不同的要求,具体取决于交易地区,以及是使用 Cryptogram 3DS 还是仅使用 PAN 进行身份校验。
Visa

Mastercard
Apple Pay 责任转移
符合以下条件的 Apple Pay 交易可以实现责任转移:
- 发卡行位于欧洲经济区(EEA)
- 授权请求中包含了加密令牌身份校验验证值(TAVV)
Visa 和 Mastercard 对 Apple Pay 责任转移各有不同的要求,具体取决于交易地区,以及是使用 Cryptogram 3DS 进行身份校验。
Visa
Mastercard
我们的 3D Secure 解决方案
您可以使用我们的统一支付 API 或 Standalone (Sessions) API 来请求 3D Secure 支付。Standalone (Sessions) API 使用 EMV 3D Secure(3DS)协议,是我们的独立解决方案。