当您接受信用卡和借记卡支付时,必须保护消费者的支付详情并最大限度地降低支付欺诈的风险。身份验证(Authentication)是支付行业提升支付安全性的最佳实践:它让持卡人有机会证明自己正在合法地进行支付。
身份验证在支付环节充当着“身份核查”的角色。指纹、人脸识别或通行密钥(Passkey)等生物识别验证方式能够快速、轻松地核实消费者身份,因为这些特征很难被犯罪分子伪造或窃取。经过身份验证的支付不仅更有可能获得发卡行的批准,而且在发生支付欺诈时,还能触发责任转移(Liability Shift),将欺诈损失责任从商户身上转移出去。
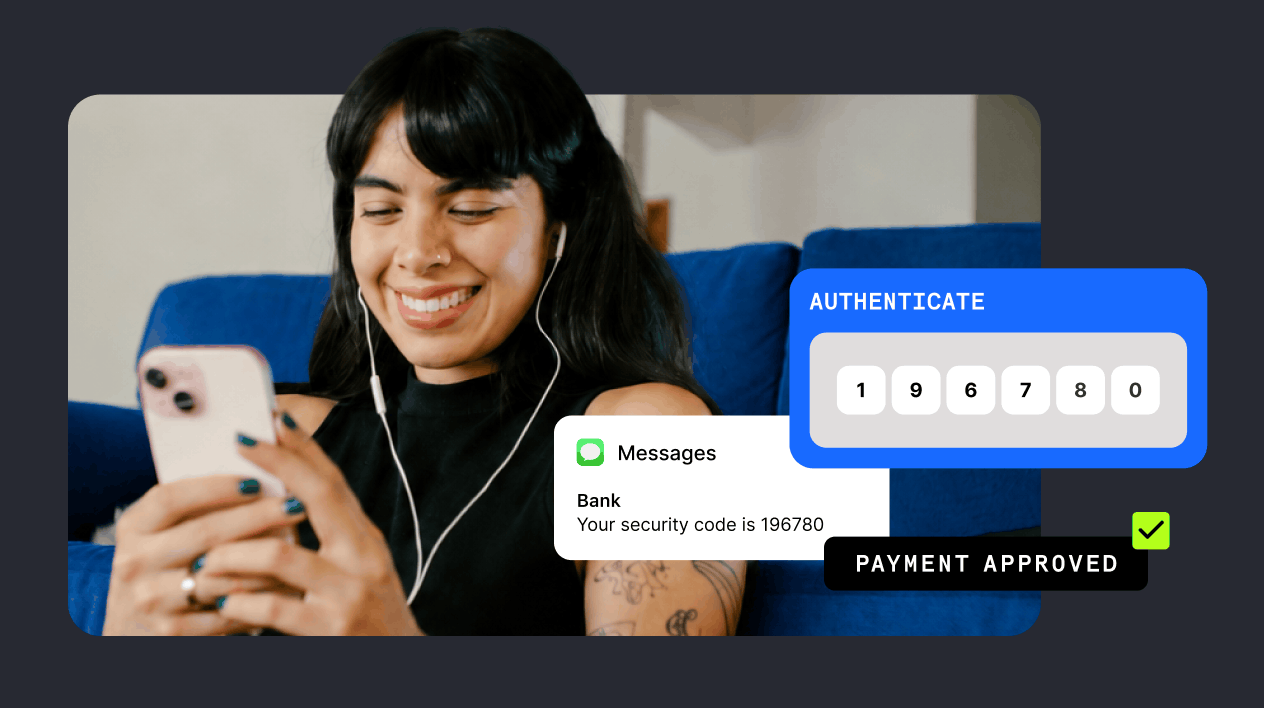
不过,某些形式的支付身份验证在“用户体验”与“支付安全”之间存在权衡,可能会影响转化率。当消费者被要求验证支付时(例如跳转到独立 App 进行确认或输入验证码),可能会引发不适感、困惑或疑虑,从而导致弃单。
近年来,行业内涌现了更加便捷且在后台运行的支付身份验证方式,例如“无摩擦(Frictionless)”验证,几乎不会在支付旅程中造成任何中断。
支付身份验证是确保试图发起支付的人即为合法持卡人的过程。
身份验证旨在确认真正试图交易的是消费者本人——而非盗用卡片信息的欺诈分子。从技术角度来看,身份验证通常指遵循 3DS 身份验证(简称 3DS 或“三域安全”)协议,这是无卡交易(Card-not-present)领域全球主导的安全标准。
从商业角度来看,身份验证是抵御各类在线支付欺诈的有效工具——这类欺诈通常会导致财务损失、处理成本上升以及声誉受损。因此,支付身份验证也是防范高昂拒付的有力手段。
根据标准的 EMV 3-D Secure 和卡组品牌规则,成功对数字交易进行身份验证的商户,在遭遇“未经授权的欺诈争议”时,可享有将欺诈责任转移给发卡行的权益。这是支付身份验证的一项核心优势。
注:快速区分“身份验证(Authentication)”与“授权(Authorization)”:身份验证侧重于核实持卡人的身份,而授权则旨在验证支付本身的有效性(例如检查银行账户是否可用,以及账户内是否有充足资金)。
以下是线上由消费者发起的交易(CIT)中典型身份验证请求的流程概览,该过程发生在授权之前:
为了验证支付,商户、支付服务商和发卡行通常依赖以下三个核心要素的组合,即持卡人:
消费者验证支付的具体方式包括:
这三个要素被称为知识要素(Knowledge)、持有要素(Possession)和固有要素(Inherence)。它们是美国国家标准与技术研究院(NIST)推广的最佳安全实践标准,同时也是欧洲经济区(EEA)和英国在 PSD2 法规下的强制要求。
强客户身份验证(Strong Customer Authentication,简称 SCA) 是欧洲经济区(EEA)《第二版支付服务指令》(PSD2)以及英国等效法规下对支付服务商提出的一项监管要求。当消费者发起线上支付、访问支付账户或执行某些可能存在支付欺诈风险的远程操作时,均适用 SCA(除非符合豁免条件)。
SCA 要求您至少使用知识、持有、固有这三项验证要素中的两项来验证客户身份。当相关金融机构(即收单机构和发卡行)位于欧洲经济区或英国时,该规定即生效。
部分支付符合 SCA 豁免条件,您应当在适用场景下合理利用这些豁免,这样既能保持合规,又能显著改善客户体验。例如,Klarna 通过对小额交易动态应用豁免策略,在四个核心市场(英国、挪威、西班牙和丹麦)中,将 30 欧元以下交易的成功率提升了 6%。
注意,商户发起的交易(MIT)以及邮购/电话订购(MOTO)支付通常不在 SCA 管辖范围内。
全球支付行业正普遍朝着加强在线交易安全性的方向发展。例如,新加坡正在逐步淘汰一次性密码(OTP),转而采用生物识别和符合 FIDO 标准的令牌等更强效的验证方法。新加坡于 2024 年发布的《共同责任框架》(Shared Responsibility Framework)便是反欺诈手段现代化的典型例证,它扩大了各方在保护客户免受网络钓鱼诈骗和资金损失方面的责任。
从更广泛的层面来看,多因素身份验证(MFA) 在线上交易中正变得愈发重要。MFA 指的是收集至少两种不同类型的验证数据,例如“你所知道的”(如密码)、“你所拥有的”(如设备)或“你本身的特征”(如面部扫描)。例如,印度储备银行(RBI)在 2025 年强制要求所有数字支付必须采用至少双因素身份验证。
由于各地区出台法规的节奏不同,全球各地的身份验证标准存在差异。欧洲早在 2019 年就引入了强客户身份验证(SCA)要求,而阿联酋中央银行则在较近的 2025 年表达了对加强在线支付身份验证的有力支持。全球身份验证政策的不均衡性,正是为什么咨询在您业务所在地区拥有丰富经验的支付合作伙伴能够助您制定更优策略的原因。
随着线上支付数量的激增,消费者希望在不牺牲安全性的前提下获得便捷的体验。监管机构、银行和行业组织正在引入收集便捷支付安全数据的新标准,商户如今拥有了更多实现快速验证的选择。
自 2016 年以来,EMVCo 允许采用两种不同的验证路径:无摩擦流程(无需客户进行任何额外操作)或质询/挑战流程(需要消费者手动输入)。如今,无摩擦流程通常通过“数据共享”实现——即商户提交丰富的上下文、设备和行为遥测数据(如设备指纹、IP 地理位置、账户注册时长及历史结账记录),帮助发卡行在后台对支付进行风险评估,而无需打扰消费者。
在某些情况下,您可以通过使用 Google 安全支付身份验证(SPA)等解决方案来避免跳转至 3DS 质询页面,从而提升用户体验。
由于现代设备普遍配备了高质量的摄像头和传感器,生物识别验证正变得越来越普及,使消费者能够快速、方便地完成支付验证。例如,中国支付应用微信支付(WePay)通过扫描消费者手掌(刷掌支付)来验证支付并提升安全性;Google SPA 也通过 Google 的网页端体验应用了生物识别验证。
现代移动支付工具(如 Apple Pay 和 Google Pay)结合了上述多项技术,以满足当今的身份验证要求。两者均内置了设备主账号(DPAN)——一种与设备硬件加密绑定的消费者支付详情安全形式。此外,消费者通常使用密码、面容 ID 或指纹解锁设备,这些验证数据点会被顺畅地嵌入到支付流程中,从而大幅减少消费者在验证数字支付时执行额外操作的次数。
借助 Checkout.com,您可以选择三种不同的身份验证集成模式:
符合条件的商户还可以在现有的身份验证集成中使用 Visa Passkeys(通行密钥),从而省去一次性密码的繁琐步骤,有效降低相关 Visa Secure 支付的弃单率。
具有竞争力的商户会采用动态身份验证策略,根据交易上下文灵活调整验证方式,从而提高交易成功率。您可以利用 Checkout.com 的智能化产品 Intelligent Acceptance,自动决策何时触发 3DS、请求哪种协议版本或豁免,以及采用无摩擦流程还是质询流程。这能直接带来支付绩效与营收的提升——例如,NordVPN 在使用 Intelligent Acceptance 后,受 SCA 管辖流量的支付批准率提升了 1.9%。